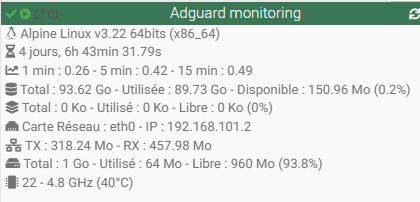
Je suis en train de migrer (sous proxmox) mon docker qui contenait beaucoup de conteneur vers des lxc pour séparer chaque fonction.
Certains de mes LXC sont avec un OS Alpine et le plugin ne semble pas pouvoir interroger correctement ces machines.
Y’a t il des outils a installer dans mon LXC ou ce n’est tout simplement pas possible ?
Merci, oui c’est sûr pas bête mais je suis plus en mode diminution de plugin que d’en remettre un ‹ juste › pour quelques informations. Je cherche a le faire avec monitoring en 1er lieu.
En attendant une réponse de compatibilité sur le plugin monitoring, j’ai creusé pour extraire en effet la donnée directement de proxmox et non pas sur le lxc lui meme (en gros ce que tu propose @Tonio16 avec le plugin proxmox). Vu que je ne veux pas (plus, voir mon post sur iobroker) ajouter de plugin sur jeedom, je m’oriente pour le moment sur la solution iobroker qui me permet d’interroger avec l’adaptateur proxmox en mqtt vers jeedom.
Il me faudrait plus d’infos pour pouvoir analyser le tout. donc des logs en mode debug à la fois du plugin monitoring et du plugin SSH-Manager
Après, concernant Alpine OS, cela ne m’étonne pas, c’est un OS par définition super light, où la plupart des outils « standards » ne sont pas installés, donc même si le SSH arrive à se connecter, les commandes lancées doivent remonter des erreurs (d’où les logs nécessaires).
Oui oui je me doute et pas de soucis pour installer des outils sur les lxc si besoin.
J’avais deja demandé a l’IA quels outils j’avais besoin d’installer mais sans succès. (apk add procps coreutils sysstat htop vnstat)
après en test de ton coté, si tu as un proxmox il suffit juste d’executer ce script pour deployer en 1 min un lxc alpine : Proxmox VE Helper-Scripts, mais je peux faire les tests de mon coté sans pb.
J’ai ma réponse, du coup je vais regarder pour ajouter cette distrib, une fois incluse, on pourra voir ce qui remonte ou non (et donc voir s’il faut ajouter des outils côté LXC ou non)
Je regarde ca dans les jours à venir (et oui, je vais remettre mon proxmox en route pour faire des tests, merci pour le lien pour le script )
Bon… J’ai rallumé mon Proxmox, tant qu’à faire je l’ai mis à jour en version 9.0.10 (il était encore en version 8). Ensuite, j’ai installé un LXC Alpine via ton script, j’ai installé sshd dessus et l’ai configuré.
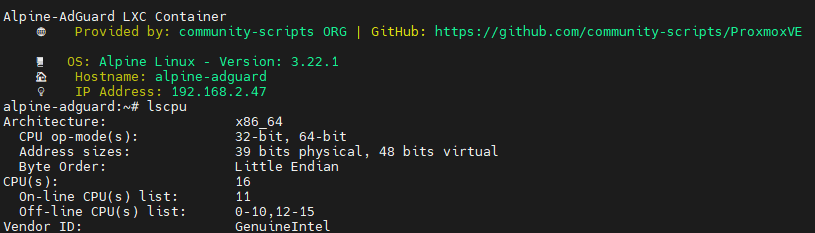
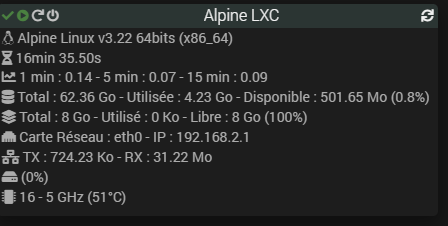
J’ai ensuite ajouté un équipement au plugin Monitoring, j’ai juste fait sauvegardé, et j’ai eu la (bonne) surprise de voir ceci :
Il manque les disques (je regarderai pourquoi), mais pour le reste, j’ai déjà plein d’info.
EDIT : La version v3.1.10 BETA du plugin Monitoring sera disponible demain matin, et permet de récupérer également la partie disque
Du coup, il va falloir voir comment avancer sur ton soucis (Ce n’était qu’un test rapide, je pourrai regarder plus en détail pendant le we)
Ah mince alors ca fonctionne chez toi lol
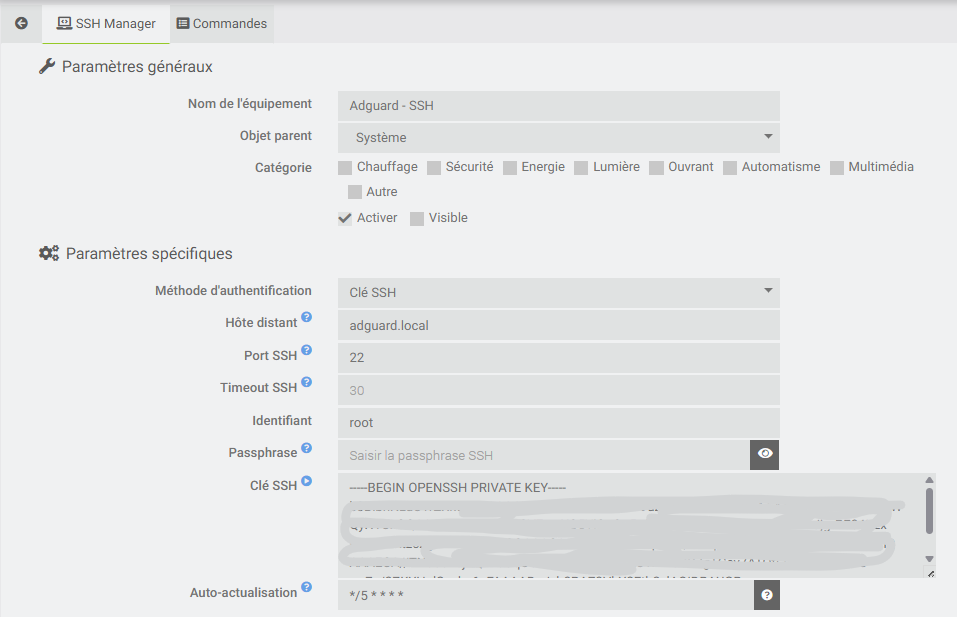
J’ai tenté sans authent clé pour voir mais idem et je suis meme reparti de la meme image alpine de pve script desfois que ca serait la mienne qui est differente, du coup on est sur les memes bases.
2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] cronEqLogic (AutoRefresh) :: */5 * * * *
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] cronEqLogic Timeout :: 5min
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] Refresh (postSave) de l'équipement
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] >>>> Creating SSH2 client (pid: 55025) for eqLogic 2071 to adguard.local
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] >>>> SSH2 :: Connected and authenticated
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] Time :: date +%s
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] Time Result :: 1758967958
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] Banned IP :: result=$(docker exec swag fail2ban-client status --all | grep -Po 'Banned IP list:\s*\K[\d.,\s]*' | tr ',' '\n' | sed 's/\s*//g' | sed '/^$/d' | tr -d '\n\r\t ') if [ -z "$result" ]; then   echo "NO_BAN" else   echo "$result" fi
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] Banned IP Result :: sh: docker: not found grep: unrecognized option: P BusyBox v1.37.0 (2025-08-05 16:40:33 UTC) multi-call binary.  Usage: grep [-HhnlLoqvsrRiwFE] [-m N] [-A|B|C N] { PATTERN | -e PATTERN... | -f FILE... } [FILE]...  Search for PATTERN in FILEs (or stdin)  	-H	Add 'filename:' prefix 	-h	Do not add 'filename:' prefix 	-n	Add 'line_no:' prefix 	-l	Show only names of files that match 	-L	Show only names of files that don't match 	-c	Show only count of matching lines 	-o	Show only the matching part of line 	-q	Quiet. Return 0 if PATTERN is found, 1 otherwise 	-v	Select non-matching lines 	-s	Suppress open and read errors 	-r	Recurse 	-R	Recurse and dereference symlinks 	-i	Ignore case 	-w	Match whole words only 	-x	Match whole lines only 	-F	PATTERN is a literal (not regexp) 	-E	PATTERN is an extended regexp 	-m N	Match up to N times per file 	-A N	Print N lines of trailing context 	-B N	Print N lines of leading context 	-C N	Same as '-A N -B N' 	-e PTRN	Pattern to match 	-f FILE	Read pattern from file NO_BAN
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] Immich library size :: df --block-size=G /media/nas --output=size | tail -n +2
[2025-09-27 12:12:38] DEBUG  : [Adguard - SSH] Immich library size Result :: df: unrecognized option: block-size=G BusyBox v1.37.0 (2025-08-05 16:40:33 UTC) multi-call binary.  Usage: df [-PkmhTai] [-B SIZE] [-t TYPE] [FILESYSTEM]...  Print filesystem usage statistics  	-P	POSIX output format 	-k	1024-byte blocks (default) 	-m	1M-byte blocks 	-h	Human readable (e.g. 1K 243M 2G) 	-T	Print filesystem type 	-t TYPE	Print only mounts of this type 	-a	Show all filesystems 	-i	Inodes 	-B SIZE	Blocksize
[2025-09-27 12:12:39] DEBUG  : [Adguard - SSH] Unifi-db :: docker ps -a
[2025-09-27 12:12:39] DEBUG  : [Adguard - SSH] Unifi-db Result :: sh: docker: not found
[2025-09-27 12:12:39] DEBUG  : [Adguard - SSH][UsedBy] L'équipement [Système][Adguard monitoring] utilise cet objet et est actif
Alpine-AdGuard LXC Container
    🌐   Provided by: community-scripts ORG | GitHub: https://github.com/community-scripts/ProxmoxVE

    🖥️   OS: Alpine Linux - Version: 3.22.1
    🏠   Hostname: adguard
    💡   IP Address: 192.168.101.2
adguard:~# lscpu
-sh: lscpu: not found
meme sur le lxc alipine basique comme toi ca me renvoie la meme chose, du coup etonnant vu qu’on part du meme script. La seule différence est que j’installe pas sshd mais quand tu fais la config lxc je ne choisis pas defaut mais advanced ou ca te propose direct si tu veux ssh ou pas.
Je suis en pve 8.4 mais bon peu importe (la 9.0 est un poil trop fraiche pour mettre ca en prod )
oui bizarre en effet moi j’ai utilisé le menu « Default Verbose » pour l’installation pour info, et en effet j’ai ajouté le paquet openssh ensuite et configuré celui ci pour me connecter via login/password (juste pour expliquer ce que j’ai fait comme manip)
On est entièrement d’accord moi il me sert que de tests à date, donc j’hésite pas trop à le mettre à jour
Ce qui est d’autant plus bizarre, c’est que j’ai testé aussi les distrib AdGuard dispo sur la communauté pour l’installer (à la fois celle basée sur Debian et l’autre basée sur Alpine) et là aussi j’ai bien toutes les commandes…
alpine-adguard:~# uname -a
Linux alpine-adguard 6.14.11-2-pve #1 SMP PREEMPT_DYNAMIC PMX 6.14.11-2 (2025-09-12T09:46Z) x86_64 Linux
D’après tes logs que tu as fourni plus haut, le kernel utilisé dans ta version est plus ancienne (d’environ 1 an) par rapport à celle que j’ai déployée (même si la version Alpine elle est la même).
mais essayons d’avancer malgré tout :
Peux tu tenter d’installer lscpu et on va voir s’il arrive à aller plus loin :


 )


 )
 moi j’ai utilisé le menu « Default Verbose » pour l’installation pour info, et en effet j’ai ajouté le paquet openssh ensuite et configuré celui ci pour me connecter via login/password (juste pour expliquer ce que j’ai fait comme manip)