En souhaitant creuser un sujet et voulant accéder à https://blog.jeedom.com/6031-plugin-alarme , je suis redirigé d’un WordPress, à Google et à d’autres site d’arnaque, comme : https://languages.alrXXXXXXs.com/4XXXXXml
Ça sent le WordPress piraté…
Bon courage à l’équipe de Jeedom et attention à vous les autres membres peut être d’attendre la correction pour retourner sur le blog
moi aussi je me demande comment ceci a pu arriver?
est-ce que l’outil (wordpress?) et tous les plugins étaient à jour? si non, pourquoi?
quelles données ont été volées? Uniquement des données employées ou également des données utilisateurs? (un log avec mon ip est déjà une donnée utilisateur)
les autorités ont-elles été averties de ce piratage et les personnes concernées averties? (cf. RGPD, CNIL)
et surtout, qu’est-ce qui est mis en place pour que cela ne se reproduise plus?
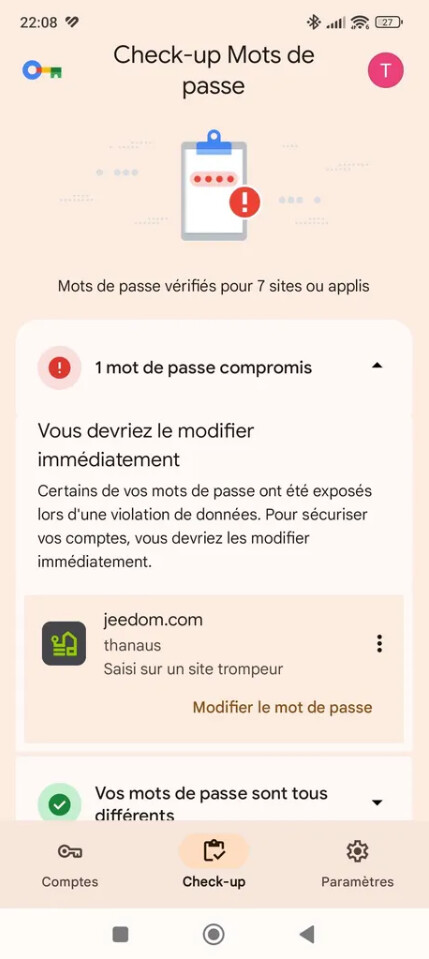
Je viens malheureusement de recevoir cette notification de mon navigateur Chrome.
Je conseille donc à chacun de changer son mot de passe, ainsi que sur tous les autres sites où il aurait été réutilisé.
[EDIT] : J’ai cliqué sur le lien de réinitialisation de mon mot de passe dans les paramètres de mon compte, mais je n’ai rien reçu.
Il en est de même avec le formulaire de connexion, lorsque j’indique avoir oublié mon mot de passe.
Je pense que le mot de passe de Community est différent de celui du market.
Pour ma part, j’utilise bien deux mots de passe distincts, conformément à ma politique de sécurité consistant à en définir un différent pour chaque site.
Le piratage était du a la version de wordpress 6.8.8 (la dernière était la 6.8.10), c’est entièrement ma faut je faisait les mise a jour une fois tous les 2 mois a la main c’est trop long. Comme correction les mises a jour automatique sont en place ainsi que des règles de sécurité et alerte en plus en cas d’écriture de nouveau fichier dans certain dossier.
Il n’y a eu aucun vole de donnée ou ex filtration (vérifié sur les flux réseaux de l’hébergeur en plus de notre propre systeme d’analyse du réseaux). De toute façon le blog ne contient absolument rien de confidentiel et aucune information utilisateur (pour rappel les commentaire viennent du discourse), il n’y a pas non plus vos adresse mail ou autre.
Aucun autre systeme jeedom n’a été touché, ils sont de toute façon séparé complètement (réseaux, process et access). Une analyse a bien sur était faite sur tous les autres service jeedom pour etre sur.
Pour info, chez wordpress seule la dernière branche est supportée officiellement, donc la 7.x (7.1.2 pour l’instant), les autres c’est « au petit bonheur la chance ».
Donc je pense qu’être en 6.8.10 est toujours un problème potentiel.
C’est probablement évident mais il faudrait aussi vérifier les plugins s’il y en a et couper ceux qui ne sont plus maintenus (et pas uniquement qu’il n’y a pas de mise à jour)
Désolé j’ai pas assez précis le blog a bien sur était mis a jour en 7.1.2 et plus sur la branche 6.8.X (qui doit etre encore supporté car la .10 date du 22 septembre, donc a mon avis ya encore les correctif de sécurité dessus).
Et encore un oublie de précision d ema part : tous les plus ont bien sur était mis a jour et sont mis a jour automatiquement et j’ai bien évidement supprimé tous ceux qui ne sont plus maintenu.
Oui c’est un soucis avec notre prestaire de mail, un utilisateur inscript au service cloud monitoring a mis une adresse mail bidon et ca box a fait du flapping ca a déclenché une suspension de notre compte mail chez le prestaire. J’ai mis en place des limite d’envoi de mail et des protections contre le flapping mais il faut attendre que notre compte soit réactivé.
Wordpress et ses plugins, je trouve que c’est vraiment une galère à maintenir avec ses plugins; ça fait un coût pas négligeable pour le maintenir en bon état, au prix de l’ingénieur informatique de nos jours….
Il est aussi possible de mettre les MaJ en automatique en acceptant le risque de casser qqchose. Le Ratio bénéfice (sécurité à jour) / risque (une maj casse un fonctionnement) est à évaluer sur les dernières updates. Quelle et la probabilité de casser qqchose vs prendre des risques sécuritaires dans le contexte cyber actuel.